


Este es el cuarto y último artículo de nuestra serie sobre seguridad. En el artículo previo, Volumen 3, destacamos nuestros 4 consejos de seguridad. En esta edición, veremos cómo puede monitorizar de cerca su sistema de centralita telefónica y mostraremos algunas estadísticas que hemos recopilado de algunos casos reales.
Alertas por Correo para Mantenerse Actualizado
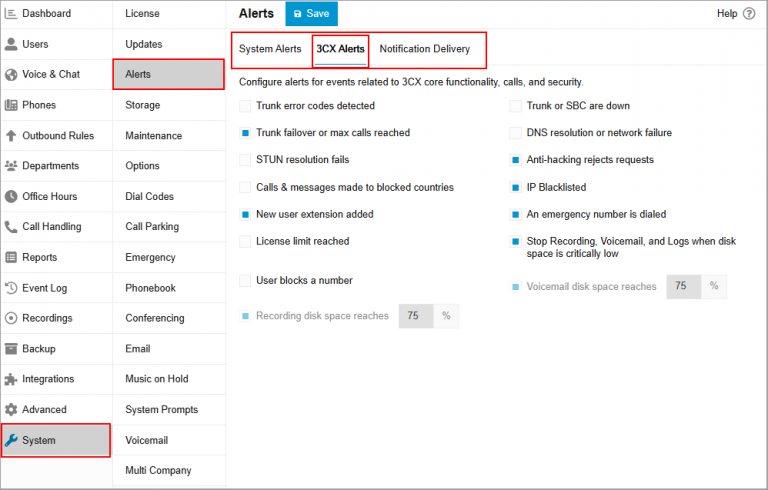
En primer lugar, hay varias notificaciones de correo electrónico importantes en 3CX que pueden ayudarle a monitorizar. Permiten a los administradores ser alertados cuando inesperado ocurre en relación con las funcionalidades de llamadas o seguridad. Es bueno marcar estas casillas y asegurar que ha definido varias direcciones de correo electrónico de administrador al separarlos con comas. Las alertas por correo de eventos pueden encontrarse en “Sistema > Alertas”.
La tabla a continuación ofrece una breve descripción sobre cada correo electrónico de eventos:
| TÍTULO DEL CORREO | DESCRIPCIÓN |
|---|---|
| Failover de una troncal ha ocurrido o el máximo volumen de llamadas disponibles a través de la troncal ha sido excedido | Indica que el valor definido en los ajustes de la troncal en el campo “Número de llamadas simultáneas” ha sido excedido |
| Troncal/Proveedor responde a la Solicitud con un código de error | Indica que las llamadas están siendo rechazadas por el proveedor por ejemplo |
| Se ha alcanzado el límite de licencia | Indica que se han realizado demasiadas llamadas simultáneamente |
| Una IP ha sido enviada a la lista negra | Indica que una IP ha sido bloqueada tras intentar acceder varias veces con credenciales incorrectas |
| Solicitudes rechazadas/bloqueadas por el módulo Antihacking por motivos de brecha de seguridad | Indica que la IP ha sido bloqueada tras enviar demasiadas solicitudes (flood/DoS) |
| Llamadas a un país bloqueada | Indica que un usuario ha intentado llamar a un número internacional con un código de país no autorizado |
Hacer uso del Registro de Auditoría
En segundo lugar, el registro de auditoría que fueron introducidos en V18 deben estar habilitados. Permiten hacer un seguimiento de cada cambio realizado en la Centralita Telefónica dentro de la consola de administración. Los administradores o usuarios con derechos de administrador podrán acceder a estos registros. Cada entrada incluye timestamp, nombre de usuario, IP de origen, y detalles en los cambios realizados con valor antes/después.
Puede habilitarlo desde el Panel de control, y debe revisarlo periódicamente en busca de acciones inusuales. También puede exportarlas en un formato CSV.
Los Ejemplos del Mundo Real Sirven como Recordatorios
Veamos algunas estadísticas reales para su consideración, extraídas del análisis realizado por nuestro equipo de seguridad de 255 violaciones exitosas de PBX a lo largo de 4 años (2018-2021). ¿Parece mucho? Al contrario.
Si consideramos una base de 350,000 instalaciones activas en todo el mundo durante ese periodo, 255 (violaciones) / 350,000 (instalaciones) *100 = 0,07% fueron pirateadas. Esto se puede traducir en que 1 de cada 1,400 instalaciones sufrió una violación. En otras palabras, podemos decir que el 99,93% de las instalaciones de nuestros clientes estuvieron seguras durante ese periodo, y estamos muy orgullosos de esta estadística. Desde entonces, hemos reforzado aún más el sistema y hemos añadido muchas más funciones de seguridad.
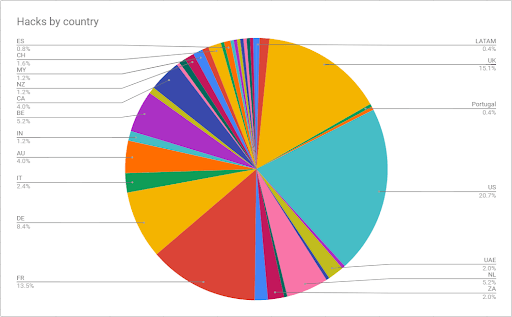
Los Hackeos Satisfactorios que Analizamos por País
- Estados Unidos (21%)
- Reino Unido (15%)
- Francia (13%)
- Alemania (8%)
- Bélgica (5%)
Número Total de Casos de Hackeo por Año
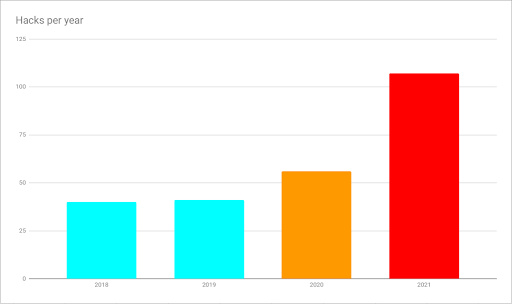
Cómo puede ver, desafortunadamente, es una tendencia en auge. En 2021 vimos un crecimiento exponencial de hacking. La pandemia del COVID y otras crisis globales han sido buenas para los hackers. Esta tendencia ha centrado nuestros esfuerzos y, con su ayuda, ¡se está revirtiendo!
¿Preocupado? Estamos aquí para Ayudar
Si ha experimentado fraude de llamadas, brecha de seguridad de su PBX, o tiene cualquier preocupación sobre seguridad puede ponerse en contacto con nosotros al crear un ticket de soporte o poniéndose en contacto con nuestro equipo de Atención al Cliente. Si tiene cualquier preocupación sobre privacidad de datos puede contactarnos en [email protected].
¿Qué debo hacer si recibo una alerta de seguridad de mi software EDR / antivirus?
Por favor, informe del problema a su proveedor de antivirus y comparta con nosotros su informe una vez que esté disponible enviando este formulario de contacto y seleccionando la opción Seguridad y Protección de Datos.
Si tiene un Partner 3CX, infórmele inmediatamente de cualquier informe o alerta de seguridad.
Pero, por favor, ahora que ha leído nuestra serie de cuatro partes con un montón de consejos y sugerencias… ¡No sea “ESA” persona!
Ver También
No Sea “ESA” Persona Vol.1: Tener Credenciales Complejas
No Sea “ESA” Persona Vol.2: Fraudes de Llamada
No Sea “ESA” Persona Vol.3: 4 Consejos de Seguridad para PBX


 Copyright © 2025