


Tras nuestra última conversación sobre el fraude de llamada, es hora de otra parte en nuestra serie sobre seguridad. En esta tercera edición, tenemos los 4 consejos principales sobre la seguridad de su centralita para ayudarle a reducir la superficie de ataque y minimizar la vulnerabilidad del sistema.
Consejo de Seguridad 1: Mantenga la Lista Negra de IPs Global Habilitada
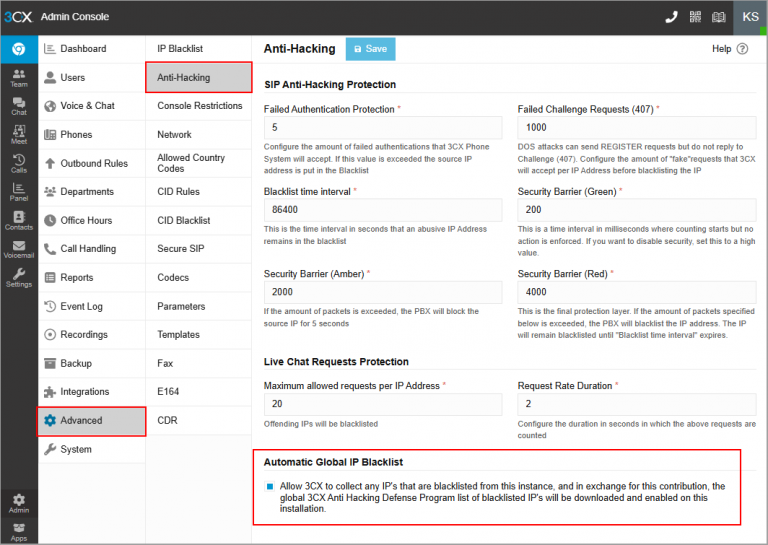
La Lista Negra Global 3CX es una funcionalidad que se activa automáticamente en todas las instalaciones 3CX por defecto. Bloquea un gran número de direcciones y rangos de IPs infractores conocidos para protegerle de ataques maliciosos.
La principal preocupación con las instalaciones que lo tienen desactivado. Asegúrese que este es el caso con el suyo. Al estar desactivado, sus registros de eventos registrarán los eventos de la lista negra e intentos de autenticación fallidos de falsos agentes/usuarios SIP como Polycom VVX, Asterisk, Avaya, etc. De hecho, aquí está experimentando un número de bots trabajando duro para forzar sus extensiones SIP.
Estos ataques pueden producirse detrás de VPNs y hosts comprometidos, o incluso desde servidores y dispositivos de proveedores de servicios legítimos. Cuando se manipulan, estos aparecen como mal configurados y se comportan como repetidores de SIP. Como resultado, los agresores pueden rebotar mensajes REGISTRADOS a su sistema mientras se esconden detrás de servicios de terceros.
Consejo de Seguridad 2: Asegurese de que el Acceso de Puertos es Limitado
Tener todos los puertos abiertos sin ningún filtro puede atraer problemas. Por ejemplo, el puerto SIP 5060 (UDP/TCP) debe ser restringido a una lista limitada de terminales de usuarios de confianza y rangos de IP específicos a su proveedor VoIP.
Hemos visto númerosos casos en los que:
La Interfaz Web de un Teléfono se ha Visto Expuesta
Los teléfonos tienen su interfaz de usuario expuesta a accesos externos. Normalmente, esto ha sido habilitado por un administrador para permitir que los puertos HTTP/HTTPS sean accesibles por WAN para el acceso remoto. Esto no debe de suceder. Al abrir los puertos de la interfaz de usuario a accesos internos presenta varios riesgos, si:
- Firmware de vendedor no está actualizado.
- Cambio de contraseña a una más débil.
- Se descubren y explotan vulnerabilidades de día cero para determinados modelos/versiones.
- Se encuentran dispositivos expuestos usando herramientas como Shodan.
Estos terminales de usuario deben estar detrás de su NAT y no se puede acceder directamente desde el mundo exterior. Si es necesario, puede establecer una herramienta de administración remota temporal en un area de trabajo y revertir desde ahí al terminal local.
El SSH no está Filtrado
Al tener un puerto SSH Linux por defecto (TCP 22) sin filtro puede llevar a ataques forzados constantes. Esto se puede ver fácilmente desde el archivo Syslog auth.log en su máquina, que mantendrá creciendo debido a múltiples intentos de acceso fallidos desde varias direcciones IP públicas.
Los Servidores 3CX no están Separados
Tener herramientas de terceros en el mismo servidor o sistema que su 3CX puede aumentar la superficie de ataque. Puede que creen servidores web adicionales y servicios extra que escuchan a nuevos puertos y quedan expuestos a ataques externos.
En resumen, debe filtrar lo más estrictamente posible con reglas propias de ACL / Firewall.
Consejo de Seguridad 3: Proteger su Copia de Seguridad con Contraseña
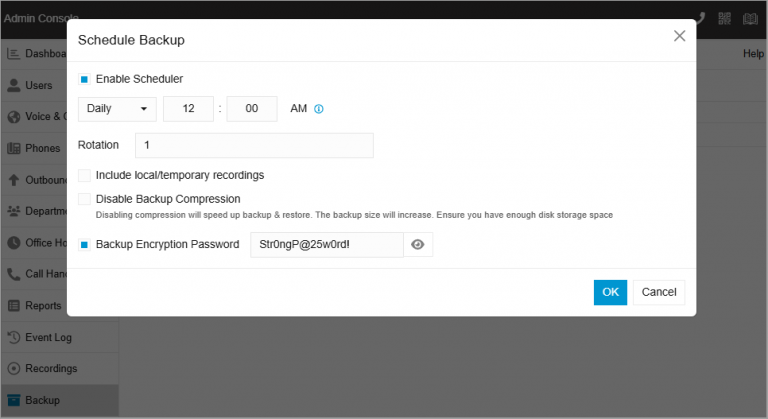
Las copias de seguridad deben estar protegidas por una contraseña, ya que en el pasado hemos visto que se han filtrado. Si se han encriptado, no habrían podido ser hackeados. Es bueno que encripte todas sus instalaciones con diferentes contraseñas.
También tener un repositorio de copias de seguridad común para todas sus instalaciones tampoco es tan buena idea. Si se ve comprometido entonces puede terminar con varios sistemas hackeados simultáneamente. Además, ¿qué pasa con la capacidad de recuperación? ¿Qué pasa si esta unidad de almacenamiento de copia de seguridad común sufre un fallo? Como dice el refrán, no hay que poner todos los huevos en la misma canasta.
Consejo de Seguridad 4: Bloquear la Consola de Administración
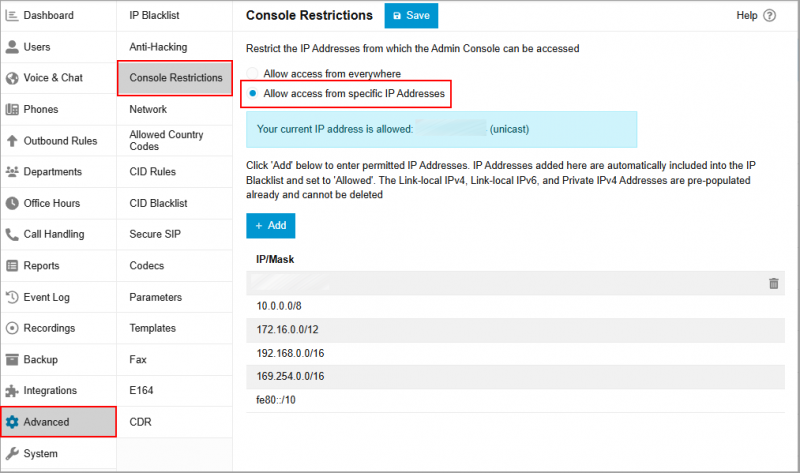
Por último, ¿ha oído hablar de la sección de restricciones de la consola de administración? Le permite definir qué dirección de IP pública será permitida para iniciar sesión. Cualquier otra, incluso con las credenciales correctas, no podrá entrar.
¡No se pierda el siguiente episodio y déjenos sus comentarios en el foro.
Ver También
No Sea “ESA” Persona Vol.1: Tener Credenciales Complejas
No Sea “ESA” Persona Vol.2: Fraudes de Llamada
¿Qué debo hacer si recibo una alerta de seguridad de mi software EDR / antivirus?
Por favor, informe del problema a su proveedor de antivirus y comparta con nosotros su informe una vez que esté disponible enviando este formulario de contacto y seleccionando la opción Seguridad y Protección de Datos.
Si tiene un Partner 3CX, infórmele inmediatamente de cualquier informe o alerta de seguridad.
¡Esperamos recibir sus comentarios sobre este tema!


 Copyright © 2025