


Esta entrada del blog es la segunda de una serie en la que analizamos los últimos fraudes telefónicos y métodos de piratería informática que hemos observado. Anteriormente hablamos sobre el uso de credenciales débiles en No Sea “ESA” Persona Vol. 1. Ahora nos centraremos en la parte más jugosa que suelen buscar: las llamadas “gratuitas” a través de sus troncales SIP.
¿Cuál es el Objetivo de los Hackers?
Una vez que obtienen acceso al dispositivo o extensión de un usuario, los atacantes suelen esperar hasta que llega la noche o el fin de semana. Esperan hasta que no hay nadie en la oficina y luego intentan realizar llamadas de prueba a destinos extranjeros. Una vez que identifican uno que funciona, realizan llamadas masivas a ese destino. Esta es la base del fraude telefónico.
Los destinos a los que se llama son premium y tienen tarifas excesivas, conectan con sistemas IVR automatizados que reproducen mensajes pregrabados e intentan que las llamadas se prolonguen el mayor tiempo posible. Y ahora se preguntarás, ¿qué sentido tiene hacer eso?
Bueno, los hackers sacarán provecho económico de esto. Son ellos quienes establecen estos números en primer lugar a través de corredores de números premium en línea y obtienen una comisión por llamada establecida y / o por minuto de llamada. El cargo adicional lo pagará automáticamente su proveedor de VoIP al proveedor del servicio premium, quien pagará una comisión al propietario del número y se quedará con el resto.
Finalmente, usted recibirá una factura con el costo total por parte de su proveedor VoIP al final de mes, cuando ya es demasiado tarde.
Información de Contexto
Este tipo de fraude telefónico se denomina Fraude Internacional de Reparto de Ingresos (del inglés ‘International Revenue Share Fraud’ – IRSF) y lleva existiendo al menos 40 años. Sin embargo, se ha industrializado y automatizado con los avances de la VoIP y se estima que causa pérdidas por valor de miles de millones de dólares cada año. La Asociación para el Control del Fraude en las Comunicaciones (del inglés ‘Communications Fraud Control Association’ – CFCA) estimó que será el tipo de fraude más costoso, con un costo de casi $11,000 millones en 2025, lo que supone el doble que en los últimos 5 años.
La conclusión es que, si su sistema es objeto de fraude telefónico, es posible que tenga que pagar una factura enorme que, con suerte, puede ascender a cientos de su moneda local, pero que, en la mayoría de los casos, asciende a miles o más.
¿Qué Lleva al Fraude de Llamada?
En resumen, múltiples factores y malas prácticas que ahora detallaremos más a fondo.
Configuración Descuidada de Reglas de Salida
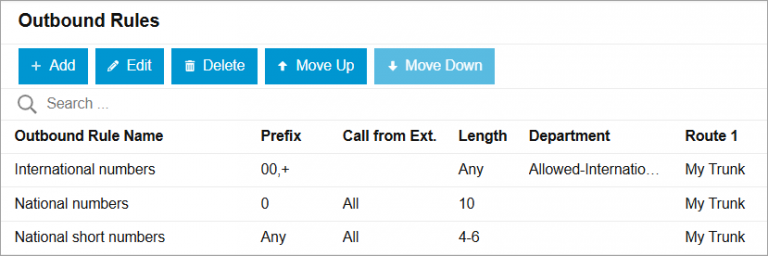
En primer lugar, debe configurar correctamente sus reglas de salida y no tener reglas de salida “flexibles”. Una buena práctica es tener reglas separadas para números internacionales y números nacionales / locales, siendo las internacionales las que impongan más restricciones.
Un número internacional, según las normas de la ITU, comienza con un código de salida, como + o 00, en la mayoría de los países. Otros, como Estados Unidos, tienen uno diferente, que es 011. Por lo tanto, puede establecer una regla para aquellos con criterios de prefijos separados por comas: “00,+” y definir estrictamente quién puede realizar llamadas a través de esta regla, ya sea enumerando los números de extensión separados por comas o los grupos de extensiones.
En muchos países, los números locales comienzan con 0 o tienen una longitud fija, lo que también puede utilizarse como criterio.
Lista de Países Permitidos
En segundo lugar, la lista de códigos de país permitidos en la página “Seguridad” debe ser estricta y ajustarse a las necesidades de cada cliente. Nunca debe habilitar todos los países por comodidad o pensar que los ajustará más adelante. De forma predeterminada, esto está restringido al país en el que instaló el sistema 3CX con el fin de reducir el fraude en las llamadas.
Al marcar un número internacional, el sistema verificará si existe una regla de salida coincidente y si el código de país está permitido antes de dejarlo pasar.
Tenga cuidado con los números internacionales que se marcan en un formato no internacional. Algunos proveedores permiten marcar números internacionales sin el código de salida inicial, por ejemplo,: 34123456789 conectará con España. Si ese es el caso, deberá verificarlo con su proveedor de VoIP y ajustar las reglas en consecuencia.
Nota para Endpoints Utilizando Proveedores de EEUU
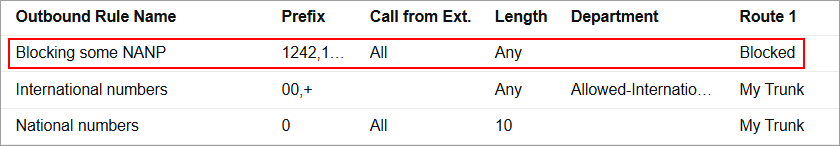
En tercer lugar, existe una situación similar con el plan de marcación NANP, que se utiliza de forma indebida en gran medida en estafas telefónicas para realizar llamadas al Caribe. Todos los proveedores estadounidenses permiten realizar llamadas a esos territorios como si fueran códigos de área locales. Por ejemplo, se puede conectar con la República Dominicana con el número 18091234567, que no se comprobará con los códigos de país permitidos, ya que se interpreta como un número local. Sin embargo, los números +18091234567 y 01118091234567 se bloquearían en caso de que el código de país no estuviera permitido.
Para solucionar esto, deberá agregar una regla de salida, por encima de todas las demás, con el criterio Prefijo = la lista de territorios NANP que desea bloquear, separados por comas, y para las rutas, déjelas todas vacías.
Últimas Líneas de Defensa
Por último, existen controles adicionales en la lucha contra el fraude telefónico. El panel de control del usuario de muchos proveedores de VoIP debe configurarse cuando esté disponible, por ejemplo:
- Restricciones de países a configurar para que coincidan con las de 3CX.
- Número máximo de llamadas simultáneas permitidas de salida.
- Limite de crédito, eliminando la recarga automática ilimitada.
- Notificaciones por correo / Bloqueo de cuenta tras detectar actividad de llamadas sospechosa.
Esté atento al próximo episodio y, en resumen… ¡No sea “ESA” persona!
¿Qué debo hacer si recibo una alerta de seguridad de mi software EDR / Antivirus?
Por favor, informe del problema a su proveedor de antivirus y comparta con nosotros su informe una vez que esté disponible enviando este formulario de contacto y seleccionando la opción Seguridad y Protección de Datos.
Si tiene un Partner 3CX, infórmele inmediatamente de cualquier reporte o alerta de seguridad.
¡Esperamos recibir sus comentarios sobre este tema!


 Copyright © 2025