


Nuestro artículo anterior “Lista Negra Global de IPs 3CX: Seguridad por Defecto“ señalaba la importancia que otorgamos a la seguridad y cómo nos esforzamos por combatir el fraude de llamadas y planes de hacking. Terminábamos mencionando que estuviera atento para no perderse más detalles, estadísticas y pautas. No espere más, aquí lo tiene. En una serie de 4 artículos, informaremos sobre las distintas amenazas de seguridad y malas prácticas que pueden dar lugar al uso fraudulento de su sistema. El objetivo es asegurarnos que usted no se convierte en “ESA” persona que abre las puertas a los hackers.
Credenciales débiles abren puertas
El primer punto que debe conocer es que utilizar credenciales débiles a cualquier nivel pone en riesgo su instalación, y puede causar:
- Acceso a la consola de administración o Cliente Web a terceros poco fiables.
- Abuso de la extensión de un usuario para realizar llamadas fraudulentas en su nombre.
- Vulneración de información confidencial.
- Suplantación de identidad.
Al poner en marcha las nuevas instalaciones del Sistema 3CX, nos aseguramos que todas las credenciales generadas son cadenas complejas aleatorias. Esto incluye, pero no está limitado a:
- Credenciales SIP de usuario.
- Contraseña del Cliente Web.
- Contraseña del teléfono de escritorio.
- Credenciales de los Gateways o máquinas de fax.
- Contraseñas de túnel.
- PINs de buzón de voz y conferencia.
Error nº1: Simplificar credenciales
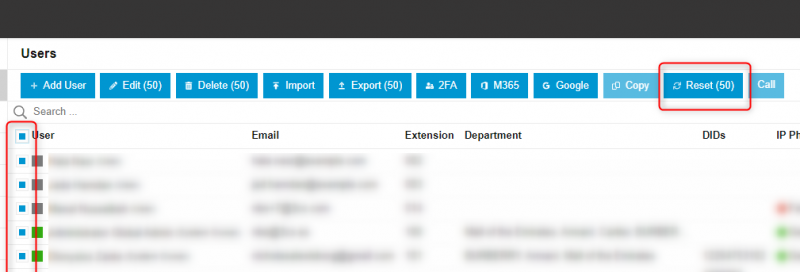
El primer error es modificar estas credenciales para probar o para facilitar a los usuarios. Esto suele llevar a que los accesos sean forzados por agresores externos. Por lo que, donde sea posible, no las cambie manualmente.
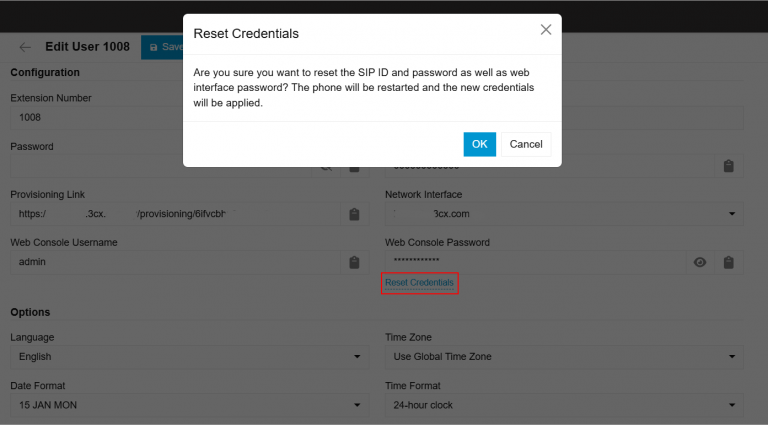
Si lo necesita, siempre puede generarlas, reemplazarlas con nuevas generadas aleatoriamente. Esto puede hacerse desde la página de “Usuarios“, seleccione uno o más usuarios, y después pulse el botón “Regenerar“, más información aquí. O bien, puede regenerar fácilmente las credenciales telefónicas de un solo usuario en su página de configuración del teléfono:
Error nº2: Ignorar las señales
El segundo error es ignorar las señales de aviso que se muestran en la Consola de Administración dentro de la página de Usuarios cuando se utilizan credenciales débiles.
Estas señales de aviso tienen consejos e información detallada al pasar por encima e informar a los administradores de lo que está pasando, como por ejemplo:
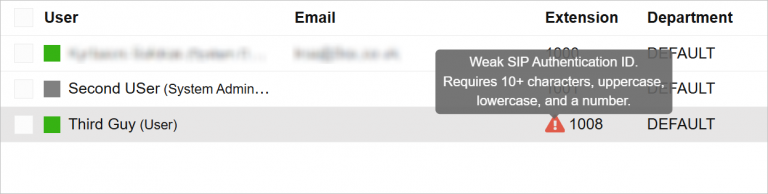
Acción inmediata requerida
¡ALERTA DE SEGURIDAD ALTA / CRÍTICA! – cuando un usuario tiene una combinación de credenciales SIP débiles y la opción “No permitir el uso fuera de la red LAN” no está seleccionada:
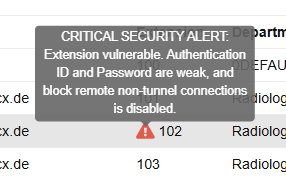
El último caso es el peor de todos, ya que expone su extensión SIP a ataques externos. Por defecto, todos los usuarios son creados con esta opción seleccionada, lo que asegura que el tráfico SIP externo hacia sus extensiones sea descartado. Solo no debe ser seleccionado cuando un Teléfono STUN remoto ha sido provisionado y no interfiere con el uso de los clientes 3CX ya que dependen de otros protocolos.
Hemos visto múltiples incidentes que tenían como causa principal la desconfiguración mencionada.
Es un mundo peligroso
Se ha mencionado que hay atacantes externos que utilizan técnicas de escaneo y fuerza bruta. Por desgracia, la World Wide Web es un lugar peligroso, y seguro que ya se ha dado cuenta de ello: en cuanto instala cualquier sistema en la nube, llama la atención de estos malhechores.
En 3CX, hay varios mecanismos anti-hackeo integrados para detener este tipo de ataques mediante la inclusión de las direcciones IP de los atacantes en una lista negra. Dicho esto, algunos atacantes son más inteligentes que otros. Están los ‘script kiddies’ y luego están los grandes, que no te atacan desde una dirección única, sino que disponen de muchos recursos.
Alguno de ellos incluyen:
- Servicios de anonimato como VPN, Proxies, y endpoints TOR, que les permite esconderse y cambiar cuentas/servidores.
- Equipos vulnerados que se han convertido en “zombis”, y ahora forman parte de una red de bots que son administrados de forma distribuida por un hacker.
- Servicios o aparatos de VoIP legítimos que se utilizan indebidamente para retransmitir los ataques y que aparecerán como originados desde sus direcciones IP en lugar de las del atacante
- Una combinación de todas las anteriores y otras creadas diariamente.
Trabajamos duro para ofrecerle un entorno seguro de fábrica, por lo que siempre considere no desactivar las opciones de seguridad, no cambiar credenciales; en resumen:
… ¡No sea “ESA” persona!
¿Qué debo hacer si recibo una alerta de seguridad de mi software EDR / antivirus?
Por favor, informe del problema a su proveedor de antivirus y comparta con nosotros su informe una vez que esté disponible enviando este formulario de contacto y seleccionando la opción Seguridad y Protección de Datos.
Si tiene un Partner 3CX, infórmele inmediatamente de cualquier informe o alerta de seguridad.
¡No se pierda el siguiente episodio y déjenos sus comentarios en el foro.


 Copyright © 2025