


Aunque es poco frecuente, hemos visto casos de fraude en llamadas en los que varias configuraciones incorrectas provocaron una exposición innecesaria y comprometieron 3CX. En esta entrada del blog vamos a destacar algunos errores comunes que hemos observado y que provocan fraude en las llamadas, y qué se puede hacer para evitarlos.
¿Qué es el Fraude Telefónico?
En pocas palabras, el fraude telefónico se produce cuando personas no autorizadas realizan llamadas a través de su PBX, corriendo usted con los gastos. Por lo general, esto ocurre durante la noche o cuando las oficinas están cerradas, y se realizan llamadas masivas a diversos destinos internacionales. Y luego, al final del mes, recibe una factura elevada que debe pagar…
Desde los inicios de los PBX, las llamadas internacionales gratuitas han sido el objetivo de los piratas telefónicos, más conocidos como estafadores. Se podría pensar que es algo del pasado, dado que los costos de las comunicaciones han disminuido drásticamente, pero en la era moderna de la telefonía VoIP, el crimen organizado que busca obtener grandes beneficios de forma industrial se ha convertido en una amenaza global.
Por lo general, un hacker compromete los servidores IP PBX para establecer llamadas a números internacionales premium. Su motivación es una ganancia económica indirecta, ya que marcará miles de números de servicios premium bajo su control de forma automatizada, con el fin de obtener comisiones por llamada o por tiempo de conexión. Esto también se conoce como Fraude Internacional de Reparto de Ingresos (del inglés ‘International Revenue Sharing Fraud’ – IRSF). Otra forma común de obtener beneficios más directamente es la simple reventa de credenciales robadas en la ‘darknet’ para cualquiera que desee una ruta barata para realizar llamadas.
El sistema telefónico 3CX cuenta con numerosas características de seguridad incorporadas y configuraciones predeterminadas que evitan este tipo de abusos. Sin embargo, en ocasiones los administradores desactivan las medidas de seguridad sin comprender los riesgos que esto conlleva, lo que, lamentablemente, conduce a lo inevitable.
A continuación detallaremos los 5 errores más comunes que hay que evitar.
1. Credenciales débiles
El primer error es usar credenciales débiles para tus extensiones.
Al crear una extensión en su sistema telefónico, se generan credenciales aleatorias predeterminadas en todos los niveles, un ID de Autenticación SIP y una contraseña para SIP, una contraseña segura para su cliente web, la interfaz web de su teléfono, el PIN de correo de voz, todos al azar, estos valores aleatorios garantizan la protección contra ataques de fuerza bruta.
Para el inicio de sesión de los usuarios, la autenticación de doble factor (2FA) está activada de forma predeterminada y se aplican requisitos estrictos para las contraseñas. También puede aprovechar el inicio de sesión único (SSO) de su empresa, compatible con Microsoft y Google.
Desde la versión 15.5, no es posible editar ni guardar una extensión con credenciales demasiado cortas. Sin embargo, es posible que haya heredado dicha configuración de versiones anteriores o copias de seguridad.
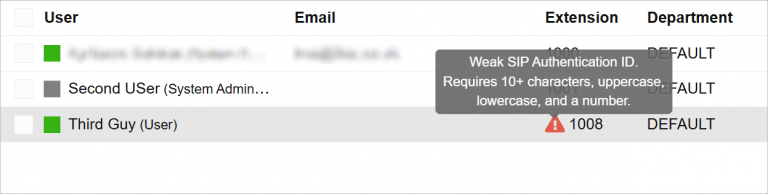
Si un administrador tiene credenciales débiles, se le avisa con una bandera de advertencia junto a los nombres de las extensiones. Si pasa el cursor por encima de la extensión, obtendrá más información sobre el problema:
También es importante evitar establecer credenciales temporales para las pruebas. Hemos observado que, aunque exista la intención de cambiarlas más adelante cuando se pase a producción, la realidad es que la gente tiende a olvidar estas cosas.
2. Permitiendo el acceso remoto
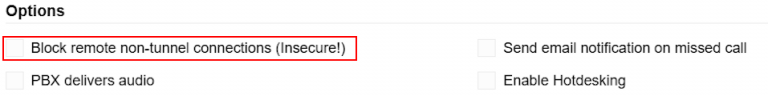
El segundo error más común es tener desmarcada la opción “Bloquear las conexiones remotas que no sean de túnel (¡Inseguro!)” en las opciones de sus extensiones cuando no es necesario.
Esta opción impide el registro SIP remoto en su extensión y está marcada de forma predeterminada al crear una extensión. Aún así, puede utilizar un cliente 3CX remoto o el Cliente Web 3CX sin verse afectado, ya que el cliente utiliza el protocolo de túnel para conectarse al PBX. En efecto, la opción solo debe desmarcarse cuando se utiliza un teléfono fijo STUN remoto.
3. Demasiados países permitidos
Cuando instale por primera vez su PBX, solo se permitirá realizar llamadas salientes al país de instalación seleccionado. Esta lista se puede encontrar más adelante en Avanzado / Códigos de País Permitidos.
Debe limitarse a los países que los usuarios suelen llamar.
Por supuesto, una mala práctica es permitir todos los países. Una vez más, es posible que piense que se ajustará más adelante. En realidad, esto no se actualiza posteriormente.
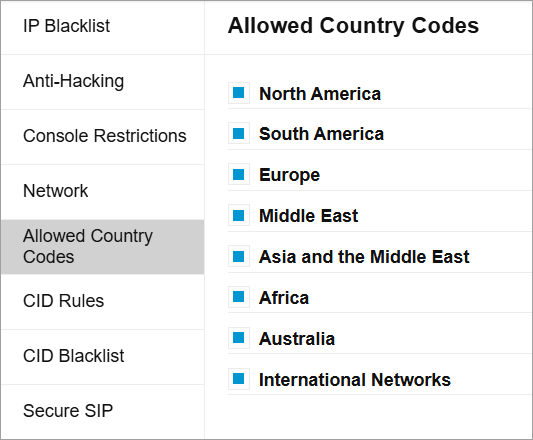
Nota para clientes en Estados Unidos: El Plan de Numeración Norteamericano (del inglés ‘North American Numbering Plan’ – NANP) permite a los usuarios marcar 25 regiones o países de América del Norte y el Caribe sin necesidad de utilizar un código de marcación internacional. El código de marcación internacional sería 011, o + en el caso de EE. UU. La función anti-piratería permitirá que dichos números se marquen como números locales (según las normas de la ITU). Por lo tanto, debe establecer reglas estrictas para las llamadas salientes, con una lista de prefijos NANP para bloquear y enrutar 1: Bloquear llamadas, y asegurarse de que esta regla esté en primera posición.
4. Reglas de Salida Comodín
Otra mala práctica es tener reglas de salida “comodín”, que permiten pasar cualquier número marcado desde cualquier persona del sistema. Una regla típica es aquella que no tiene más criterios que el grupo de extensiones PREDETERMINADO (DEFAULT).
Debe establecer reglas lo más estrictas posible, como en los cortafuegos, definiendo prefijos específicos o longitudes de números, y qué extensiones o grupos de extensiones estarán autorizados a realizar llamadas salientes.
5. Errores de configuración de E164
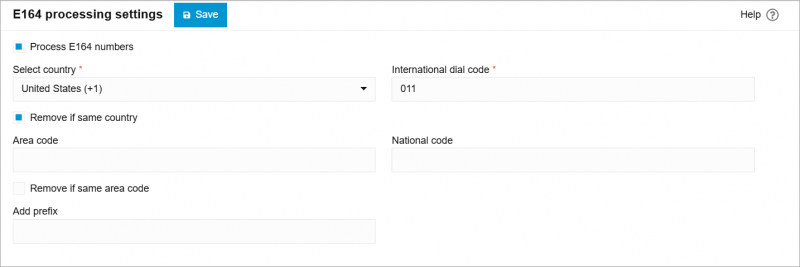
En Avanzado / E164 se encuentran los ajustes estándar que garantizan la sustitución del signo “+” por el prefijo internacional local. La referencia es el país definido en el momento de la instalación. Por ejemplo, en la mayoría de los países el prefijo internacional es “00”, mientras que en EE. UU. es “011”. Estos valores se ajustan a las normas de la ITU.
Esta configuración es importante, ya que también se utiliza para determinar la lista de códigos de país bloqueados según la pestaña “Códigos de Países Permitidos” mencionada anteriormente.
Por ejemplo, con “00” y Albania bloqueados, la función buscará números marcados en el formato 00355xxx o +355xxx.
Si ha configurado incorrectamente el código de marcación internacional, esto puede dar lugar a una sustitución errónea del signo “+”, pero también a que el dispositivo de seguridad deje de funcionar.
Tenga en cuenta que, en la mayoría de los casos de fraude telefónico que hemos observado, la acumulación de los cinco errores anteriores dio lugar al compromiso. Por lo general, uno solo no sería suficiente para que un atacante tuviera éxito.
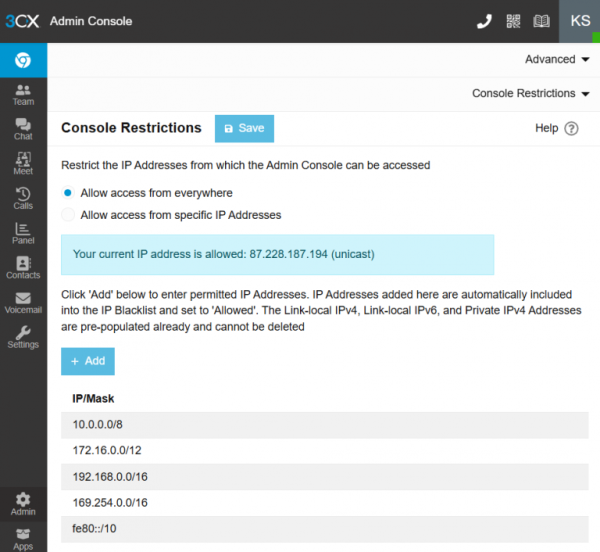
Ya en la V16 introdujimos dos importantes funciones de seguridad que mejoran aún más la postura de seguridad de 3CX. La primera le permite restringir el acceso a la Consola de Administración en función de la IP y se encuentra en Avanzado / Restricciones de la consola. De forma predeterminada, se permiten todas las IP; si se habilita, solo se permitirán las subredes IP locales y las IP públicas especificadas. Esta opción no interfiere con otros servicios web, como el aprovisionamiento, el Cliente Web, etc.
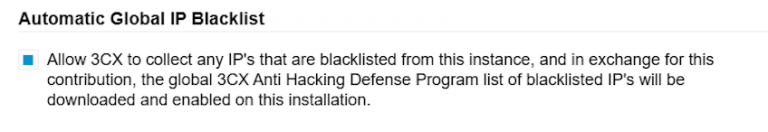
La segunda mejora importante es la lista negra IP global automática de 3CX, disponible en Avanzado / Anti-Hackeo. Cuando está habilitada, su PBX informará de cualquier evento de la lista negra, incluida la IP del atacante, a nuestro servidor centralizado. Tras su evaluación, los atacantes recurrentes se añadirán y se distribuirán por todos los sistemas 3CX que tengan esta función habilitada, de modo que se rechace cualquier tráfico malicioso. Hasta la fecha, esta lista negra global cuenta con más de 29,000 direcciones IP y rangos comunes que han sido denunciados por estafa o fraude. Le recomendamos que mantenga esta función activada.
Si tiene alguna pregunta sobre seguridad o desea informar de un posible fraude, para que podamos revisar y asesorarle sobre lo que puede haber ocurrido y cómo se podría haber evitado, no dude en abrir un Ticket de Soporte en nuestro servicio de ayuda o utilizar el Formulario de Contacto, seleccionando Seguridad y Protección de Datos. Estas solicitudes se tratan con alta prioridad.
En caso de incidente, no se asuste. Es importante que recopile los registros antes de tomar cualquier otra medida, para que se archive la información forense. Para ello, vaya al Panel de Control y genere la información de soporte, lo que generará un archivo .zip y le enviará el enlace por correo electrónico. A continuación, puede adjuntar este archivo zip a su ticket para su revisión.
¿Qué debo hacer si recibo una alerta de seguridad de mi software EDR / Antivirus?
Por favor, informe del problema a su proveedor de Antivirus y comparta con nosotros su Reporte del Proveedor de Antivirus una vez que esté disponible, enviando este formulario de contacto y seleccionando la opción Seguridad y Protección de Datos.
Si cuenta con un Partner 3CX, comuníquele inmediatamente cualquier reporte o alerta de seguridad.
¡Esperamos recibir sus comentarios sobre este tema!


 Copyright © 2025