


Pasos clave para proteger el acceso, las redes, las terminales, las copias de seguridad y el monitoreo del sistema.
El refuerzo de la seguridad va más allá de un simple ajuste. En 3CX V20, la protección abarca el acceso de los usuarios, la Consola de Administración, las reglas del firewall, el tráfico SIP y de media, las terminales, las actualizaciones, las copias de seguridad y el monitoreo.
Lo mejor es reducir primero la exposición innecesaria, asegurar el acceso al sistema y, luego, integrar la seguridad en la administración continua del PBX.
Utilice esta lista de verificación para revisar los aspectos clave de su implementación de 3CX e identificar en qué áreas podrían ser necesarios controles adicionales.
Proteger la Identidad y el Acceso Administrativo
Las credenciales del PBX permiten acceder a las comunicaciones de la empresa y deben tratarse como tal. Utilice credenciales únicas para los propietarios, administradores y usuarios del sistema, y revise los permisos de acceso cada vez que haya cambios en el personal o en las responsabilidades.
Mantenga las cuentas de administrador separadas de las cuentas de llamadas cotidianas, desactive las cuentas inactivas y revise periódicamente quién puede administrar usuarios o acceder a la Consola de Administración.
Los archivos de aprovisionamiento, los códigos QR, las credenciales SIP y los PIN del buzón de voz también deben considerarse información confidencial. Los cambios en la autenticación SIP, el aprovisionamiento o las credenciales de los dispositivos pueden requerir que se vuelva a aprovisionar los teléfonos o las aplicaciones, por lo que es importante planificar estos cambios antes de restablecerlos.
Utilice el SSO y Limite la Exposición de los Administradores
Si su organización ya utiliza MS365 o la identidad de Google con autenticación de dos factores (MFA), el Inicio de Sesión Único (SSO) puede reducir la proliferación de contraseñas e integrar la autenticación del PBX bajo los mismos controles de identidad.
El SSO cambia la forma en que un administrador se autentica, mientras que los roles de 3CX siguen determinando a qué pueden acceder. Revise los privilegios y mantenga una ruta de recuperación probada antes de establecer el SSO como el método principal de inicio de sesión.
Puede reducir aún más la exposición mediante las Restricciones de la Consola. Limite el acceso a la Consola de Administración a direcciones IP públicas de confianza, VPN controladas o las redes que los administradores utilizan realmente. Verifique que su IP administrativa actual esté permitida antes de aplicar restricciones para evitar un bloqueo accidental.
Las Restricciones de la Consola y la Lista Negra de IPs tienen fines distintos. Las Restricciones de la Consola controlan desde dónde pueden acceder los administradores a la Consola, mientras que la Lista Negra de IPs permite o rechaza el tráfico y funciona junto con la Lista Negra de IPs Global de 3CX. Utilice las entradas de la lista blanca con cuidado, ya que el tráfico incluido en la lista blanca elude los controles contra el hackeo.
Proteja la Red, el Tráfico de Voz y las Terminales
En el caso de las implementaciones On-Premise y autohospedadas, el firewall forma parte del perímetro de seguridad del PBX. Abra solo el tráfico de señalización SIP, de medios RTP, HTTPS y de túnel que requieran su implementación y su proveedor SIP. Como parte de la revisión de la red:
- Utilice un FQDN compatible y configure correctamente los DNS internos y externos.
- Configure el DNS dividido cuando los clientes internos necesiten usar el mismo FQDN.
- Desactive SIP ALG u otros complementos SIP que reescriban la señalización.
- Ejecute el Verificador de Firewall de 3CX después de la configuración y tras cualquier cambio en la red.
- Utilice las listas de control de acceso (ACL) de red para limitar el acceso entre el PBX y las redes sensibles no relacionadas.
Las responsabilidades varían según el tipo de instalación. Los administradores de instalaciones autohospedadas son responsables de áreas como el sistema operativo, el firewall, el DNS, la segmentación y el acceso a la red pública. El servicio Hospedado por 3CX reduce la infraestructura que está bajo el control directo del administrador, aunque la identidad, los roles, los dispositivos finales, las integraciones y la seguridad operativa siguen siendo importantes.
Cifrar SIP y Proteger las Terminales
Siempre que sea compatible a lo largo de toda la ruta de la llamada, utilice SIP Seguro con TLS para la señalización y SRTP para los medios de voz. A nivel de extensión, el Modo SRTP se puede configurar como Activado cuando sea necesario que coexistan RTP seguro y no seguro, o como Obligatorio después de que se hayan probado todas las terminales en la ruta de la llamada.
La seguridad de las terminales es igualmente importante. Mantenga actualizado el firmware de los teléfonos compatibles, proteja las interfaces web y las credenciales de los teléfonos, y evite exponer públicamente las interfaces de administración. Planifique el reaprovisionamiento cada vez que se restablezcan las credenciales de las extensiones, los archivos de aprovisionamiento o los códigos QR.
Los controles integrados contra el hackeo de 3CX pueden detectar autenticaciones fallidas y actividades abusivas, y bloquear automáticamente las fuentes infractoras. Revise los umbrales de protección configurados, la Lista Negra Global Automática de IPs y la actividad de la lista negra como parte de sus revisiones de seguridad periódicas.
Mantenga la Seguridad como Parte de las Operaciones del PBX
El refuerzo de la seguridad también depende de lo que suceda después de la instalación. Mantenga actualizados el PBX y su plataforma de soporte, conserve copias de seguridad protegidas y verifique que los sistemas realmente se puedan restaurar. Un proceso de recuperación práctico debe incluir:
- Un destino de copia de seguridad protegido y un responsable de la recuperación.
- Pruebas periódicas de restauración o recuperación.
- El servidor PBX, la cuenta en la nube o del hipervisor, el proveedor SIP, el DNS y las terminales.
- El impacto previsto de los cambios en las credenciales, los certificados o el aprovisionamiento.
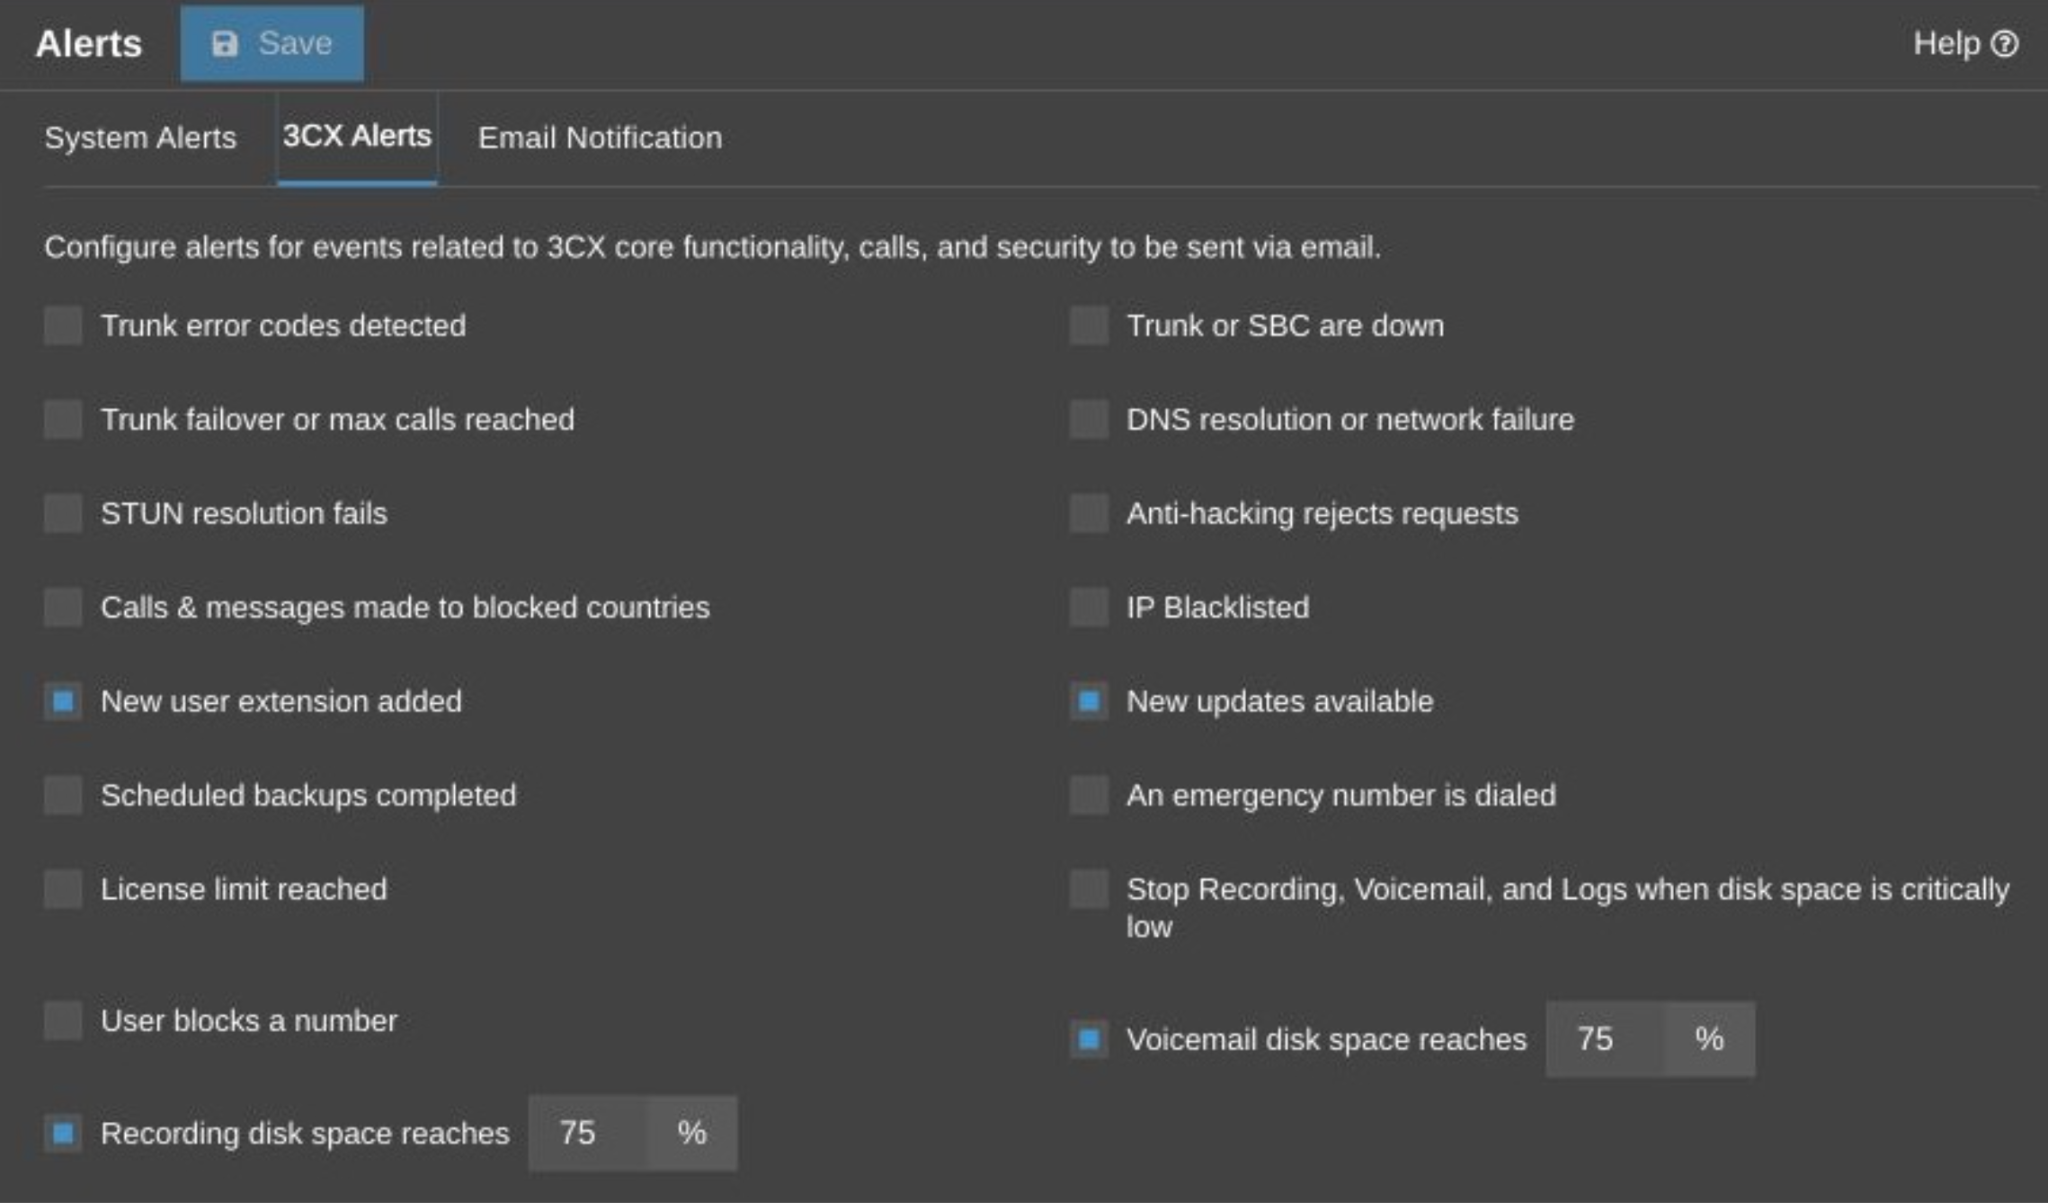
Utilice las Alertas del Sistema y las Alertas de 3CX para eventos que requieran una acción, tales como bloqueos contra ataques de hackers, fallas de red o de DNS, interrupciones en las troncales o en el SBC, actualizaciones disponibles, estado de las copias de seguridad y espacio insuficiente en el disco. Envíe las alertas a un buzón de correo supervisado o a un flujo de trabajo de operaciones con un responsable definido.
Para las organizaciones que utilizan un SIEM o una plataforma de monitoreo centralizada, los Registros de Sistema Remotos de 3CX pueden reenviar eventos operativos, de seguridad y de auditoría a un colector externo de Registros de Sistema. Esto permite revisar los errores de autenticación, las direcciones IP bloqueadas, los eventos relacionados con las políticas y los cambios realizados por los administradores junto con el resto del entorno de seguridad.
Mantenga también disponible la información de auditoría local y defina controles adecuados de retención y acceso para los eventos de seguridad almacenados externamente.
Comparta sus Comentarios
Únase a nuestro Foro para decirnos lo que piensa y no olvide seguirnos en X y LinkedIn para estar al tanto de las novedades y nuevas funciones.

 Copyright © 2025